لمنشئي محافظ العملات الرقمية: 24 ساعة فقط لإبلاغ الجهات التنظيمية عند استغلال الثغرات

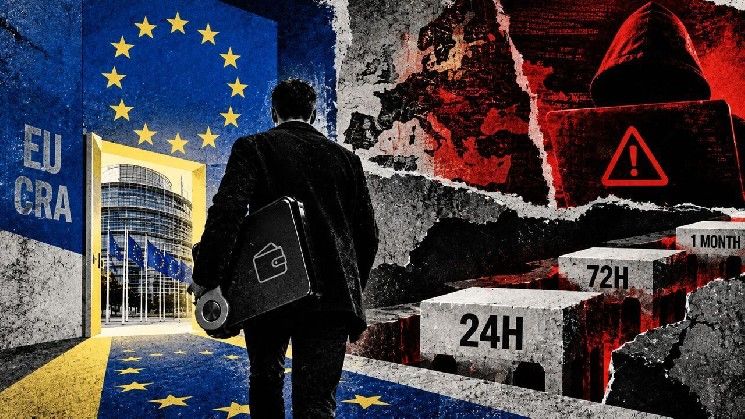
اعتباراً من 11 سبتمبر 2026، أصبح على الشركات المصنّعة لمحافظ العملات الرقمية المتصلة بالإنترنت أو تطبيقاتها أن تُبلغ الجهات المختصة بالأمن السيبراني خلال 24 ساعة فقط عند اكتشاف ثغرة خطيرة أو هجوم إلكتروني. هذا القرار جاء بموجب قانون جديد من الاتحاد الأوروبي يُعرف باسم “قانون المرونة السيبرانية” (CRA).
يهدف هذا القانون إلى حماية المستخدمين من المخاطر المتعلقة بالأجهزة والبرامج الرقمية. ويُطبَّق على أي منتج رقمي يُباع في أسواق الاتحاد الأوروبي، سواء كان جهازاً ملموساً أو تطبيقاً قابلاً للتحميل، بشرط أن يكون متصلاً بالإنترنت أو بشبكة أخرى.
محافظ العملات الرقمية المتصلة بالإنترنت، سواء كانت أجهزة تُباع في المتاجر أو تطبيقات تُحمَّل على الهاتف، قد تخضع لهذا القانون. لكن الاتحاد الأوروبي لم يُحدد أسماء شركات معينة، والمسألة تعتمد على طبيعة المنتج وكيفية تقديمه.
ما الذي يجب على الشركات الإبلاغ عنه؟
على الشركة المصنّعة أن ترسل تنبيهاً أولياً في أقرب وقت ممكن، وفي مدة لا تتجاوز 24 ساعة من معرفتها بالمشكلة. ويجب أن يتضمن هذا التنبيه الدول الأوروبية التي يُعرف أن المنتج متاح فيها.
إذا كان الحادث خطيراً، يجب أيضاً ذكر ما إذا كان هناك شك في وجود أعمال تخريبية أو غير قانونية. بعد ذلك:
- يجب تقديم تقرير أكثر تفصيلاً خلال 72 ساعة.
- يجب تقديم تقرير نهائي عن الثغرة خلال 14 يوماً من توفّر حل أو إجراء وقائي.
- أما التقارير النهائية للحوادث الخطيرة فيجب تقديمها خلال شهر واحد من التقرير الأولي.
تُقدَّم هذه التقارير عبر منصة واحدة أطلقها الاتحاد الأوروبي، وتتولى وكالة الأمن السيبراني الأوروبية توزيعها على الجهات المعنية في الدول الأعضاء.
على الشركات أيضاً إبلاغ المستخدمين المتأثرين، وإخبارهم بالإجراءات التي يمكنهم اتخاذها لحماية أنفسهم.
هل ينطبق القانون على المنتجات القديمة؟
نعم، القانون يشمل المنتجات التي طُرحت في السوق قبل 11 ديسمبر 2027. هذا يعني أنه لا يقتصر على المحافظ الجديدة فقط، بل يشمل أيضاً المنتجات الحالية.
أما البرمجيات مفتوحة المصدر، فهي ليست معفاة تلقائياً. إذا كانت تُقدَّم بشكل تجاري، فقد تتحمل الشركة المصنّعة مسؤولية الإبلاغ. لكن المطورين الأفراد الذين يعملون بدون مقابل لا يُعتبرون شركات مصنّعة.
يبدأ تفعيل نظام الإبلاغ السريع في 11 سبتمبر 2026. أما المتطلبات الأوسع المتعلقة بتصميم المنتجات الآمنة ودورة حياتها فتبدأ في 11 ديسمبر 2027.
الأسئلة الشائعة
ما هو قانون المرونة السيبرانية (CRA)؟
هو قانون أوروبي يهدف إلى حماية المستخدمين من المخاطر الرقمية، ويُلزم الشركات المصنّعة بالإبلاغ السريع عن أي ثغرة أو هجوم خلال 24 ساعة.
هل تنطبق هذه القواعد على محافظ العملات الرقمية فقط؟
لا، تنطبق على أي منتج رقمي يُباع في الاتحاد الأوروبي ومتصل بالإنترنت، بما في ذلك المحافظ والتطبيقات والأجهزة.
هل يجب على الشركات إبلاغ المستخدمين أيضاً؟
نعم، يجب إبلاغ المستخدمين المتأثرين وتقديم إرشادات واضحة لهم حول كيفية حماية أنفسهم.