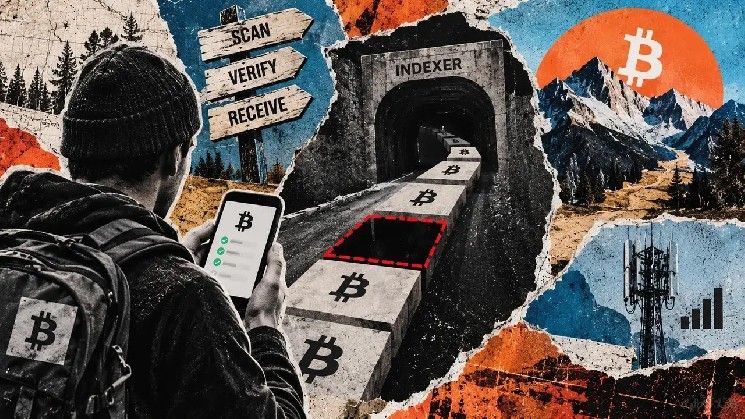
تعد مدفوعات سايلنت (Silent Payments) حلاً جديداً على شبكة بيتكوين يتيح استخدام عنوان واحد قابل لإعادة الاستخدام دون كشف سلسلة المدفوعات المرتبطة به. حيث يستخدم المرسل المعلومات العامة للمستلم لإنشاء عنوان Taproot جديد، ثم يقوم محفظة المستلم بفحص المعاملات المؤهلة لاحقاً لاكتشاف المخرجات التي تخصه.
التحدي الأكبر في الهواتف
كانت عملية الفحص عند الاستلام هي الجزء الأصعب بالنسبة للهواتف. وقد أشار مشروع قياس أجري في سبتمبر إلى أن التغذية الكاملة للفحص من BlindBit Oracle v2 تتطلب حوالي 8 ميجابايت يومياً عند الحد الأعلى من بياناته. هذا الرقم يشير إلى أن استهلاك بيانات الهاتف قد يكون مقبولاً. لكنه يكشف أيضاً عن خطر منفصل: المحفظة الخفيفة تعتمد على خادم فهرسة لتوصيل بيانات الفحص الكاملة، وأي إدخال ناقص قد يؤدي إلى عدم اكتشاف دفعة حقيقية.
لذلك، أصبحت المقايضة الحقيقية أقل ارتباطاً بحجم التنزيل نفسه، وأكثر ارتباطاً بما تستطيع المحفظة التحقق منه. فالبيانات يمكن أن تمر عبر اتصال الهاتف، لكن المحفظة لا تزال بحاجة إلى طريقة موثوقة للتأكد من وصول كل البيانات المهمة.
ما الذي أثبتته القياسات
عالج المشروع كل كتل بيتكوين من الارتفاع 709,656 حتى 965,089، أي ما يعادل 255,434 كتلة من فترة قريبة بعد تفعيل Taproot حتى سبتمبر 2026. ويحتوي ملف CSV الخاص بكل كتلة على نفس عدد الصفوف بنفس حدود الارتفاع.
- إجمالي حمولة الفحص الكاملة لـ BlindBit v2 بلغ 15,079,946,729 بايت.
- ما يعادل 15.08 جيجابايت، بمتوسط 59.0 كيلوبايت لكل كتلة.
- هذا الرقم يمثل استعادة كاملة ضمن النطاق المقاس.
أما الرقم اليومي فيجيب على سؤال مختلف. فباستخدام المتوسط من الارتفاعات 900,000 حتى 965,089 مع افتراض 144 كتلة يومياً، يحسب المشروع حوالي 8.0 ميجابايت لمحفظة تتابع السلسلة قرب الحد الأعلى من البيانات. وهذا لا يصف التنزيل التاريخي الأولي.
تم إنتاج المستودع بواسطة مشغل مستقل واحد. بياناته ونصوصه البرمجية متاحة للعموم، ويمكن التحقق من إجمالي عدد الصفوف والحملات من ملف CSV، لكن مشغلاً ثانياً لم ينشر بعد إعادة تشغيل كاملة. النتيجة تتعلق بحجم النطاق الترددي فقط، ولا تقيس استهلاك بطارية الهاتف أو حمل المعالج أو سلوك التخزين أو زمن التسليم.
كما يقدر المشروع مساراً أخف يعتمد على الفلاتر. فحوالي 0.94 جيجابايت من فلاتر Taproot فقط، بالإضافة إلى 6.2 جيجابايت من التعديلات الخام، ينتج عنهما مجموع فرعي قدره 7.14 جيجابايت. التغذية الكاملة البالغة 15.08 جيجابايت تعادل حوالي 2.1 مرة هذا المجموع. ثم يضيف مسار الفلاتر تنزيل كتلة كاملة لكل تطابق، بما في ذلك التطابقات الخاطئة، لذا يختلف حجم البيانات الفعلي حسب نشاط المحفظة ومعدل التطابق.
مكوّن الفلتر هو نموذج مبني على أعداد دقيقة لكل كتلة. وقد تم التحقق من معادلة الحجم مقابل 21 ترميز فلتر حقيقي ووصل الفرق إلى حوالي 0.5% حسب المشروع. لكن فلتر مدفوعات سايلنت الخاص بـ Taproot فقط لم يتم نشره بعد.
كيف يمكن لخادم الفهرسة أن يجعل دفعة غير مرئية
يحدد BIP-352 العنوان القابل لإعادة الاستخدام وفحص المستلم. فلكل معاملة مؤهلة، تدمج المحفظة مفتاح الفحص الخاص بها مع بيانات عامة مستمدة من مدخلات المعاملة، ثم تستخدم النتيجة لإنشاء مفاتيح مخرجات مرشحة والتحقق مما إذا كان أحدها يظهر في المعاملة.
يمكن لعقدة كاملة استخراج هذه البيانات من البلوكشين. أما المحفظة الخفيفة فتحتاج مصدراً آخر. وتصف مواصفات خادم الفهرسة قيد التطوير نماذج مدعومة بالخادم تنقل كميات مختلفة من العمل والمعلومات بعيداً عن الجهاز.
أحد النماذج يبقي المطابقة على الهاتف ويطلب من الخادم تعديلات عامة. هذا يمكن أن يتجنب مشاركة مفتاح الفحص الخاص، لكن استجابة الخادم لا تزال بحاجة إلى أن تكون كاملة. فإذا كان التعديل الوحيد المطلوب لدفعة واردة غائباً، فلن تنشئ المحفظة عنواناً مطابقاً ولن تظهر أي استلام.
وقد حللت مشكلة في Cake Wallet فُتحت في يوليو 2025 كيف يمكن أن يستمر هذا الخطأ. كتب المُبلّغ أن العميل قد يحفظ ارتفاع فحص محلي لاحق بعد استلام بيانات غير كاملة. وإذا اعتبرت المحفظة النطاق السابق منتهياً، فإن الاتصال بخادم مختلف لن يجعلها تطلب الكتلة المفقودة تلقائياً. ولا تُظهر صفحة المشكلة تأكيداً من المشرف على هذا التحليل المعماري، ولا توثق أي حجب متعمد من أي خادم.
المخرج نفسه يبقى صالحاً على بيتكوين. ومفاتيح المستلم لا تزال تتحكم به. ويمكن استعادة الاكتشاف بإعادة الفحص من ارتفاع سابق ضد مصدر كامل وصادق، أو باستخدام فحص مدعوم بعقدة كاملة. الخطر الظاهر للمستخدم هو الصمت: قد تُظهر المحفظة مزامنة كاملة دون الإشارة إلى ضرورة إعادة النظر في البيانات التاريخية.
يقترح المشروع التزامات متسلسلة لمجموعة التعديلات الأساسية لكل كتلة. ويمكن مقارنة خادمين ينشران التزامات، كما يمكن لنقطة تحقق مرساة خارجياً أن تكشف إعادة الكتابة أو التناقض اللاحق. هذا ينشئ مسار تدقيق. لكن العميل الأول الذي يعتمد على استجابة واحدة قد يتلقى مجموعة غير كاملة قبل أن يكشف مقارنة مستقلة التناقض.
خيار الثقة يصل بالفعل إلى المحافظ
صورة المعايير تتضمن طبقتين. حالة BIP-352 هي “مكتمل”، وهو يغطي بروتوكول مدفوعات سايلنت الأساسي. لكن ملحقه الخاص بالعملاء الخفيفين لا يزال يصف دعم الهاتف مع الحفاظ على الخصوصية كبحث مفتوح. وثيقة العميل الخفيف الموحدة الجديدة تصنف نفسها كمسودة أولية v0.1، مع بقاء عمل التبني والتوافق في المستقبل.
وفي الوقت نفسه، أطلقت محافظ مختلفة علاقات مختلفة مع الخوادم. فقد أضافت Sparrow Wallet 2.5.0، الصادرة في مايو 2026، استقبال مدفوعات سايلنت والاختيار التلقائي لخادم Frigate العام. ويصف Frigate تصميمه كماسح بعيد، يقوم بالمطابقة على البنية التحتية للخادم باستخدام مفاتيح فحص مؤقتة للعميل.
مواصفات الفهرسة قيد التطوير تربط Cake Esplora بـ Cake Wallet وتدرج Dana Wallet وBDK مع Kyoto وBlindBit Desktop كعملاء حول BlindBit Oracle. وتصف Dana وSilentium مشاريعهما على الهاتف بأنها تجريبية. وهذه المصادر لا تدعي تبني مسودة سبتمبر الأولية.
بالنسبة للمستخدم، تحدد هذه التصاميم أكثر من سرعة المزامنة. فالماسح البعيد يمكن أن يعرف أي المعاملات تنتمي إلى المحفظة. وخادم التعديلات يمكن أن يبقي عمل المطابقة الخاص على الهاتف مع إبقاء المحفظة معتمدة على تغذية كاملة. أما خدمة مدعومة بعقدة كاملة شخصية فتنقل الحساب والثقة معاً إلى بنية تحتية يتحكم بها المستخدم.
تجعل القياسات جزء النطاق الترددي من هذا الخيار يبدو أقل صعوبة. لكن التبني الأوسع لا يزال يعتمد على خاصية ثانية: يجب أن تكون المحفظة قادرة على اكتشاف التاريخ غير الكامل قبل أن تختفي دفعة واردة من عرضها. يمكن لمدفوعات سايلنت إخفاء إعادة استخدام العنوان على السلسلة، لكن محافظ الهاتف تحتاج إلى ضمانات تمنع الخصوصية من التحول إلى شكل جديد من الثقة بالخوادم.
الأسئلة الشائعة
ما هي مدفوعات سايلنت (Silent Payments)؟
هي ميزة على شبكة بيتكوين تسمح باستخدام عنوان واحد قابل لإعادة الاستخدام دون كشف سلسلة المدفوعات المرتبطة به. ينشئ المرسل عنوان Taproot جديداً لكل دفعة، ثم تفحص محفظة المستلم المعاملات لاكتشاف الدفعات التي تخصه.
لماذا تعتبر عملية الفحص صعبة على الهواتف؟
لأن المحفظة الخفيفة تحتاج إلى بيانات فحص كاملة من خادم فهرسة. وتشير القياسات إلى أن الحجم اليومي قد يكون حوالي 8 ميجابايت، وهو أمر يمكن إدارته. لكن الخطر الأكبر هو أن أي بيانات ناقصة قد تؤدي إلى عدم اكتشاف دفعة حقيقية دون أن يظهر أي تنبيه للمستخدم.
ما الذي يجب أن يحذر منه مستخدمو المحافظ الخفيفة؟
يجب الانتباه إلى أن المحفظة قد تُظهر مزامنة كاملة بينما تكون بعض البيانات التاريخية ناقصة. الحل هو استخدام مصدر كامل وموثوق، أو إعادة الفحص من ارتفاع سابق، أو الاعتماد على خدمة مدعومة بعقدة كاملة يتحكم بها المستخدم.