المستقبل الآمن من الحوسبة الكمومية لبيتكوين سيمر حتماً عبر الأنظمة التي تحتفظ بعملات اليوم وتنقلها. ستحتاج منصات التداول وشركات الحفظ المؤسسية والمحافظ المادية ومنصات إدارة المفاتيح إلى تبني قواعد جديدة مع الاستمرار في معالجة الإيداعات والسحوبات والموافقات والنسخ الاحتياطية والاسترداد.
هذا التحدي التشغيلي انتقل إلى مركز النقاش بعد أن نشرت Coinbase تقريراً في 9 سبتمبر عن ورشة عمل حول بيتكوين ما بعد الكمومية نظمتها مع جامعة ستانفورد وشركة Localhost Research. وقالت Coinbase إن الجلسة المغلقة جمعت مطورين وخبراء تشفير وشركات حفظ مؤسسية وخبراء محافظ مادية. ولم يتوصل المشاركون إلى اتفاق نهائي على نهج محدد لمرحلة ما بعد الكمومية، وحددوا مقايضات مفتوحة تشمل حجم المعاملات وأداء الأجهزة وإدارة المفاتيح والتبني.
دراسة سابقة من Glassnode حول التعرض كشفت حجم هذه المشكلة. بياناتها من مايو أظهرت أن حوالي 1.6 مليون بيتكوين موجودة في مخرجات مرتبطة بمنصات التداول، وكانت مفاتيحها العامة ظاهرة بالفعل على البلوكتشين.
ظهور المفتاح العام لا يعني وجود خطر سرقة حالي. المصادر المنشورة حتى سبتمبر لم تصف أي حاسوب كمومي قادر فعلياً على كسر توقيعات بيتكوين، ووصفت Coinbase الخطر بأنه غير فوري. لكن القياس يحدد العملات التي قد تستهدفها آلة مستقبلية قادرة بما يكفي دون انتظار أصحابها لإنفاقها.
1.6 مليون بيتكوين في فئة الحفظ
توقيعات بيتكوين تسمح للشبكة بالتحقق من أن المنفق يملك المفتاح الخاص. الحواسيب التقليدية لا تستطيع عملياً استخراج المفتاح الخاص من المفتاح العام. لكن خوارزمية شور، إذا عملت على حاسوب كمومي قوي بما يكفي، قد تكسر هذا الافتراض.
لذلك ينقسم الخطر حسب ظهور المفتاح العام إلى نافذتين زمنيتين:
- هجوم التعرض الطويل: يستهدف مفتاحاً ظل ظاهراً على البلوكتشين لفترة طويلة.
- هجوم التعرض القصير: يستهدف مفتاحاً يظهر فقط بعد دخول المعاملة إلى مجمع الذاكرة، مما يمنح المهاجم نافذة قصيرة قبل التأكيد.
قدّرت Glassnode أن 6.04 مليون بيتكوين، أو 30.2% من المعروض، كانت مفاتيحها العامة مكشوفة في مايو. وصنّفت 1.92 مليون بيتكوين كمعرضة هيكلياً لأن نوع المخرج يكشف المفتاح بطبيعته. ونسبت 4.12 مليون بيتكوين، أو 20.6%، إلى سلوك تشغيلي مثل إعادة استخدام العناوين أو ترك رصيد مرتبط بمفتاح بعد إنفاق كشفه.
الأرصدة المرتبطة بمنصات التداول كانت أكبر جزء مصنّف في هذه الفئة التشغيلية. ملخص Glassnode يعطي 1.63 مليون بيتكوين، أو 8.1% من المعروض، بينما قسمها التفصيلي يعطي 1.66 مليون بيتكوين، أو 8.3%. هذان الرقمان يدعمان وصفاً مشتركاً لحوالي 1.6 مليون بيتكوين، أي حوالي 40% من إجمالي التعرض التشغيلي في الدراسة.
لكن هذا التصنيف له حدود. فقدّمت Glassnode منصات التداول كمجموعة منسوبة من أرصدة البلوكتشين وليس جرداً شاملاً، وحذّرت من قراءة البيانات كتصنيف أمني أو ملاءة أو خطر فوري. كما اختلفت النتائج كثيراً: أرصدة منسوبة إلى Coinbase أظهرت تعرضاً بنسبة 5% وفق المنهجية، بينما أظهرت عدة منصات أخرى حصصاً أعلى بكثير. حجم الحفظ وحده لم يحدد مستوى التعرض.
التحكم النشط يمنح منصات التداول أدوات لا يملكها الحاملون الخاملون. قالت Glassnode إن نظافة العناوين وتدوير مخرجات التغيير وإدارة الاحتياطيات يمكن أن تقلص التعرض التشغيلي قبل تبني بيتكوين لنظام توقيع ما بعد كمومي. ورغم أن شركة الحفظ لا تزال بحاجة لتنسيق السياسات والموافقات والنسخ الاحتياطية وعناوين الإيداع والسحوبات، إلا أنها تستطيع قرار نقل رصيد تحت سيطرتها.
العملات الخاملة والمفاتيح المفقودة تقع في الطرف المقابل. ورقة بحثية لـ Google Quantum AI في مارس فصلت بين الحيازات النشطة القادرة على الانتقال والأصول المهجورة أو غير القابلة للوصول التي لا يستطيع أصحابها إنتاج معاملة صالحة. تغييرات البروتوكول يمكن أن تخلق وجهة أكثر أماناً، لكنها لا تستطيع جعل صاحب مفتاح غائب يوقّع.
هذا التمييز يحوّل مجموعة منصات التداول إلى اختبار كبير للتنفيذ بدلاً من حكم على أصعب جزء من الانتقال.
BIP-360 يفتح طريقاً بينما تلحق العمليات بالركب
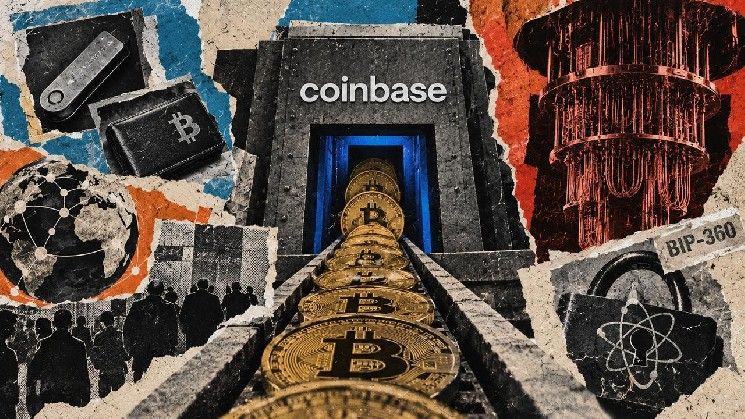
يفصل BIP-360 بين تخفيف التعرض الطويل واختيار توقيع ما بعد كمومي. مشروع مقترح تحسين بيتكوين هذا سيضيف الدفع إلى جذر ميركل، أو P2MR، كمخرج SegWit جديد عبر soft fork.
P2MR يحافظ على وظائف شجرة النصوص بأسلوب Taproot ويزيل الإنفاق عبر مسار المفتاح في Taproot. يمكن تخصيص الأموال لشجرة نصوص دون ترك مفتاح عام ظاهر في المخرج افتراضياً، مما يقلل سطح الهجوم للتعرض الطويل.
المشروع لا يضيف خوارزمية توقيع ما بعد كمومية. أرصدة منصات التداول الحالية والمخرجات القديمة وعملات Taproot الحالية ستبقى مكانها حتى ينقلها أصحابها. كما يترك P2MR نافذة التعرض القصير مفتوحة لأن الإنفاق عموماً يكشف مفتاحاً عاماً بينما تنتظر المعاملة التأكيد. ويقول BIP-360 إن مقترح توقيع منفصل لما بعد الكمومية قد يكون مطلوباً لهذه النافذة.
لذلك فإن التفعيل سيخلق وجهة اختيارية، تليها العملية التشغيلية لإضافة دعم المحافظ ونقل الأرصدة. كما أن وضع المشروع كمسودة مهم: لا يوجد جدول زمني للتفعيل وهو يمثل نهجاً واحداً قيد المراجعة.
تجارب حديثة بدأت تضيق أسئلة النشر الفردية. في 19 أغسطس، نشرت Blockstream Research معايير أداء أظهرت أن عدة محافظ مادية مختبرة قادرة على توليد توقيعات ما بعد كمومية قائمة على التجزئة المستخدمة في دراستها. غطى نطاقها توليد التوقيعات على تلك الأجهزة واستبعد التحقق من البرامج الثابتة لما بعد الكمومية والمخططات الشبكية والإيزوجيني.
النتيجة تظهر قدرة محدودة للأجهزة. ستحتاج الشركات المصنعة لاختيار الخوارزميات المدعومة وتأمين البرامج الثابتة والنسخ الاحتياطية وبناء مسارات استرداد والتكامل مع أي قواعد يتبناها بيتكوين في النهاية.
الحفظ المؤسسي وصل إلى مرحلة اختبار مبكرة مماثلة. BitGo، وهي شركة حفظ منظمة، وشركة أمن MPC Silence Laboratories أبلغتا عن محاكاة معاملة ما بعد كمومية في مايو باستخدام ML-DSA داخل سير عمل محفظة حساب متعدد الأطراف. غطى التمرين التحكم الموزع بالمفاتيح وتنفيذ السياسات وفصل الواجبات. لكن كونه محاكاة يترك النشر الفعلي عبر منصات بيتكوين غير مُثبت.
هذه الاختبارات تقسم انتقالاً واسعاً إلى أسئلة هندسية محددة. قدرة الجهاز على إنتاج توقيع، وقدرة منصة الحفظ على تنفيذ السياسة، وقدرة بيتكوين على التحقق من خوارزمية جديدة هي طبقات منفصلة. كل طبقة يمكن أن تنجح بمفردها بينما يبقى الانتقال المدمج غير مكتمل.
مساران يحددان الجاهزية
تقرير ورشة Coinbase يضع التصميم التشفيري والنشر التشغيلي على مسارين متوازيين. عائلات التوقيعات تحمل تكاليف مختلفة في حجم المعاملة وأداء الأجهزة والافتراضات الأمنية وإدارة المفاتيح. ثم يجب أن ينقل النشر التصميم المختار عبر المؤسسات والأفراد دون تعطيل الوصول إلى الأموال.
الأدلة المتاحة لا ترجح مساراً على الآخر. منصات التداول تركز تعرضاً كبيراً ومديراً بنشاط وقد يكون تنسيقها أسهل من الحاملين الخاملين. لكن تعقيدها يجعلها اختباراً صعباً للتنفيذ الآمن. مقترح أنيق تشفيرياً لن يحقق الكثير إذا لم تستطع شركات الحفظ والمحافظ نشره؛ والعمليات المثالية لن تجد وجهة حتى توافق بيتكوين على قواعد بروتوكول جديدة.
التقدم قصير المدى يمكن قياسه دون ربط تاريخ بتهديد كمومي. شركات الحفظ يمكنها تقليل إعادة الاستخدام ورسم خرائط الأرصدة المكشوفة واختبار تغييرات في توليد المفاتيح والنسخ الاحتياطية والموافقات والإيداعات والسحوبات. مصنعو الأجهزة يمكنهم قياس المخططات المرشحة ومسارات البرامج الثابتة. المطورون يمكنهم تقييم P2MR إلى جانب مقترحات التوقيعات التي تغطي نافذة التعرض القصير.
حوالي 1.6 مليون بيتكوين التي حددتها Glassnode قيّمة لأنها تحوّل انتقالاً مجرداً إلى مجموعة مرئية. مشغلوها النشطون لديهم القدرة على التحرك وعبء إثبات أن الانتقال واسع النطاق يمكن أن ينجح. النجاح هناك سيعالج شريحة مادية من تعرض بيتكوين. لكن العملات الخاملة وإجماع المنظومة والاختيار التشفيري النهائي ستبقى جميعها قائمة.
الأسئلة الشائعة
ما هو الخطر الكمومي على بيتكوين حالياً؟
الخطر غير فوري. لا يوجد حتى الآن حاسوب كمومي قادر على كسر توقيعات بيتكوين. لكن حوالي 1.6 مليون بيتكوين في منصات التداول لديها مفاتيح عامة ظاهرة على البلوكتشين، مما يجعلها هدفاً محتملاً لأي آلة مستقبلية قوية بما يكفي.
ما الفرق بين التعرض الطويل والقصير في هجوم كمومي؟
التعرض الطويل يستهدف مفتاحاً ظل ظاهراً على البلوكتشين لفترة طويلة. التعرض القصير يستهدف مفتاحاً يظهر فقط بعد دخول المعاملة إلى مجمع الذاكرة، مما يمنح المهاجم نافذة قصيرة قبل التأكيد.
هل هناك حل جاهز لحماية بيتكوين من الحوسبة الكمومية؟
ليس بعد. هناك مقترح BIP-360 الذي يضيف طريقة جديدة لحفظ العملات دون كشف المفتاح العام، لكنه لا يضيف خوارزمية توقيع ما بعد كمومية بعد. الاختبارات على المحافظ المادية ومنصات الحفظ في مرحلة مبكرة، ولا يوجد جدول زمني محدد للتفعيل.